エンタープライズ規模のECサイトにおいて、Magento 2は強力なプラットフォームですが、その多機能さゆえにインフラのリソースを消費しやすく、パフォーマンスチューニングとセキュリティ対策が不可欠です。
本記事では、Magento 2と世界最大級のCDN/WAFサービスである「Cloudflare」を連携させ、サイトの高速化(静的コンテンツの配信最適化)と堅牢なセキュリティ(Bot・DDoS対策)を実現するための具体的な手順とベストプラクティスを解説します。
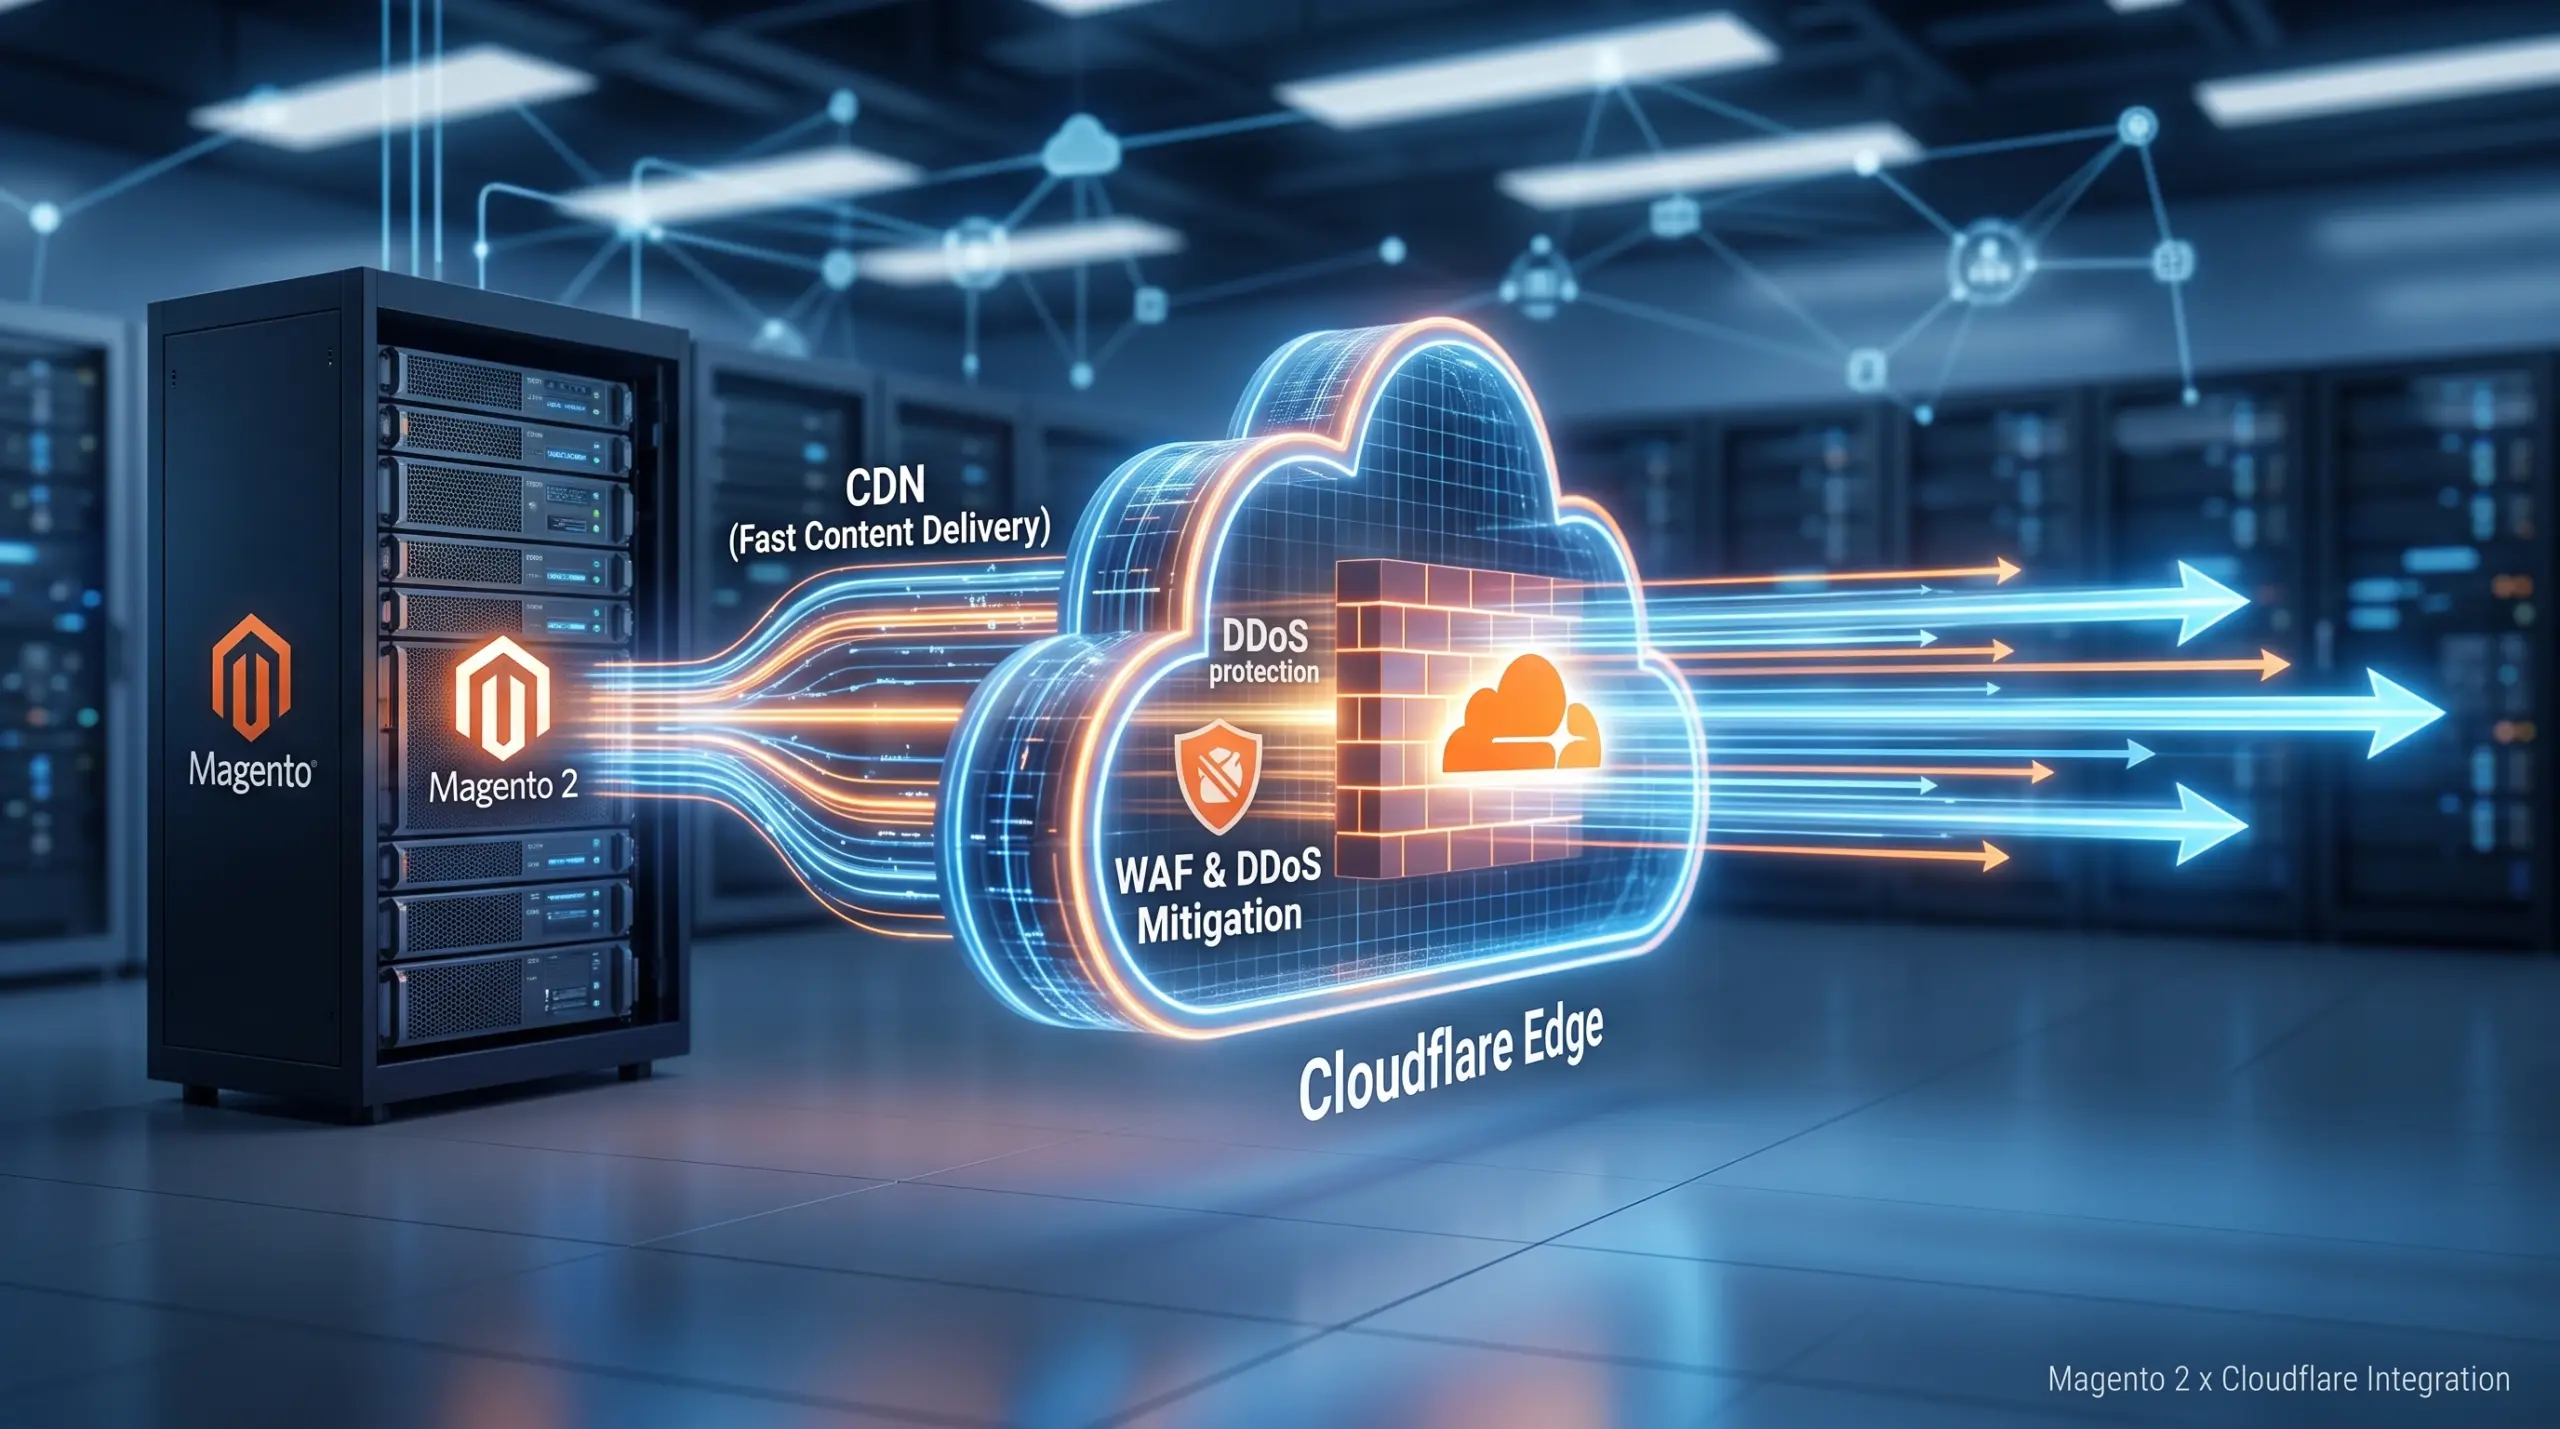
1. Magento 2におけるCloudflare導入のメリットと全体像
なぜMagento 2にCloudflareが必要なのか(パフォーマンスとセキュリティの課題)
エンタープライズ規模のECサイトにおいて、Magento 2は強力なプラットフォームですが、その多機能さゆえにインフラのリソースを消費しやすく、パフォーマンスチューニングとセキュリティ対策が不可欠です。
Magento 2は、複雑なデータベースクエリと膨大な静的ファイル(JS、CSS、画像)を扱うため、サーバー単体でのレスポンス(TTFB)には限界があります。また、ECサイトという性質上、クレジットカードのマスターテスト(カーディング)や、競合による悪質なスクレイピング、管理画面へのブルートフォース攻撃のターゲットになりやすいという課題を抱えています。
Cloudflareを導入することで、エッジサーバーでのキャッシュによる劇的な高速化と、エンタープライズレベルのWAF(Web Application Firewall)による防御を同時に実現できます。
全体構成とリクエスト処理フローの基本設計
連携時の基本アーキテクチャは以下のようになります。
- エンドユーザー → Cloudflare エッジネットワーク(キャッシュ提供 / 脅威ブロック)
- Cloudflare → オリジンサーバー(Nginx / Apache / Varnish)
- オリジンサーバー → Magento 2 アプリケーション
この構成により、オリジンサーバーに到達する前に不要なトラフィックを削ぎ落とし、Magento本来の処理能力を動的コンテンツの生成(チェックアウトやマイページなど)に集中させることが可能になります。
2. Cloudflareの基本設定とMagento 2への接続手順
DNS設定とSSL/TLSモード(Full / Full Strict)の最適化
Magento 2環境にCloudflareを導入する際、最も多いトラブルが「リダイレクトループ(ERR_TOO_MANY_REDIRECTS)」です。これは、Magento側のベースURL設定とCloudflareのSSL設定の不一致によって発生します。
必ずCloudflareのSSL/TLSモードを「Full」または「Full (strict)」に設定してください。「Flexible」に設定すると、Cloudflareとオリジン間がHTTP通信となり、MagentoがHTTPSへのリダイレクトを繰り返してしまいます。
Magento 2側のベースURL設定とプロキシ環境下のHTTPヘッダー調整
Cloudflareを経由する場合、Magentoが正しいリクエストプロトコルを認識できるよう、オリジンサーバー(Nginx等)でHTTPヘッダーの処理を行う必要があります。
また、Magentoのバックエンド(app/etc/env.php)にて、Cloudflareからのプロキシ通信を信頼する設定を追加します。フロントエンドのキャッシュ処理とセッション管理を正常に動作させるための必須作業です。
3. 静的コンテンツの高速化とキャッシュ最適化(Cache Rules)
MagentoのFPC(フルページキャッシュ)とCloudflareの役割分担
Magentoには強力なFPC(通常はVarnishと連携)が標準搭載されています。Cloudflareと組み合わせる場合、それぞれの役割を明確に分けることが重要です。
| ツール | 主なキャッシュ対象 | メリット |
|---|---|---|
| Cloudflare | 静的アセット(画像、JS、CSS)、フォントファイル | エッジからの超高速配信、オリジンの帯域幅削減 |
| Magento FPC (Varnish) | 動的ページ(商品ページ、カテゴリページ) | ブロック単位のキャッシュパージ、ユーザーごとのコンテキスト管理 |
静的アセット(JS/CSS/画像)のキャッシュ・配信最適化
Magentoが生成する静的ファイル(pub/static/ や pub/media/ 配下)をCloudflareにキャッシュさせます。Cloudflareのダッシュボードで「Cache Rules(キャッシュルール)」を設定し、特定の拡張子(jpg, png, webp, js, css)に対してEdge Cache TTLを長期間(例:1ヶ月)に設定することで、帯域幅の大幅な節約とレンダリング速度の向上が見込めます。
【必須設定】動的ページ(カート・決済・マイページ・管理画面)のキャッシュ除外ルール
ECサイトにおいて、ユーザー固有の情報がキャッシュされることは致命的な事故(情報漏洩)に繋がります。以下のパスは、Cloudflare側で必ずキャッシュをバイパス(Bypass)するよう設定してください。
/checkout/*(チェックアウト画面)/customer/*(マイページ関連)/admin/*(管理画面 ※パスを変更している場合はそのURL)/graphql(PWA/Headless構成の場合の動的クエリ)
4. Cloudflare WAF・Bot対策によるセキュリティ強化
DDoS攻撃対策とRate Limiting(レート制限)の最適化
大規模セール時などに発生しやすいトラフィックのスパイクや、Layer 7のDDoS攻撃からオリジンを保護します。
特に、ログインエンドポイント(/customer/account/loginPost/)やチェックアウトAPIに対するRate Limiting(レート制限)を設定し、「1分間に10回以上のリクエストがあった場合はブロックする」といったルールを適用することで、ブルートフォース攻撃や不正ログインを防ぎます。
Bot Managementによる悪質スクレイピング・ブルートフォース攻撃の防止
CloudflareのBot Management機能を活用し、Known Bots(Googlebotなどの良性ボット)は許可しつつ、価格情報を自動収集する悪質なスクレイピングボットや、カーディング(盗難クレジットカードの有効性テスト)を試みるスクリプトをJSチャレンジまたはブロックで弾きます。これにより、サーバーリソースの枯渇を防ぐことができます。
Magento管理画面(/admin)を保護するアクセスカスタムルール
Magentoの管理画面は攻撃者の主要なターゲットです。WAFのカスタムルールを使用して、/admin(または変更後のバックエンドURI)へのアクセスを特定のオフィスIPアドレスやVPNからの通信のみに制限(IPホワイトリスト化)することを強く推奨します。さらに高度なセキュリティを求める場合は、Cloudflare Zero Trustの導入も検討に値します。
5. エンジニア向け運用ノウハウとトラブルシューティング
デプロイ時のキャッシュ自動パージ(Cloudflare API連携)
Magentoのデプロイメント(bin/magento setup:static-content:deploy 等)を実行した際、古いJS/CSSキャッシュがCloudflareに残っていると表示崩れの原因になります。
CI/CDパイプライン(GitHub ActionsやGitLab CI)にCloudflare APIを組み込み、デプロイ完了時に自動で特定ゾーンのキャッシュをパージ(パージAPIの呼び出し)するスクリプトを仕込む運用がベストプラクティスです。
正確なIPアドレス(X-Forwarded-For)の保持とMagentoログの設定
プロキシを経由するため、Magentoのアクセスログ(Nginx/Apacheログ含む)にはCloudflareのIPアドレスが記録されてしまいます。顧客の正確なIPアドレスを取得するには、Cloudflareが付与する CF-Connecting-IP または X-Forwarded-For ヘッダーをオリジン側で正しくパースする必要があります。
Magento側でも、env.php の remote_address 設定を調整し、信頼できるプロキシとしてCloudflareのIP帯域を登録しておくことで、注文情報等に正しいIPアドレスが記録されるようになります。
6. まとめ
Magento 2とCloudflareの連携は、パフォーマンス向上とセキュリティ強化の双方において非常に高い効果を発揮します。
一方で、ECサイト特有の動的ページに対するキャッシュ除外設定や、SSL通信のルーティング、Bot対策のチューニングにはインフラエンジニアおよびMagentoエンジニアの専門知識が求められます。
本記事で解説した「SSL/TLS設定の最適化」「キャッシュ除外ルールの徹底」「WAF/Rate Limitingによる保護」を正しく実装し、安全で高速なMagento環境を構築しましょう。