AIエージェント時代のMagento開発とセキュリティ実装
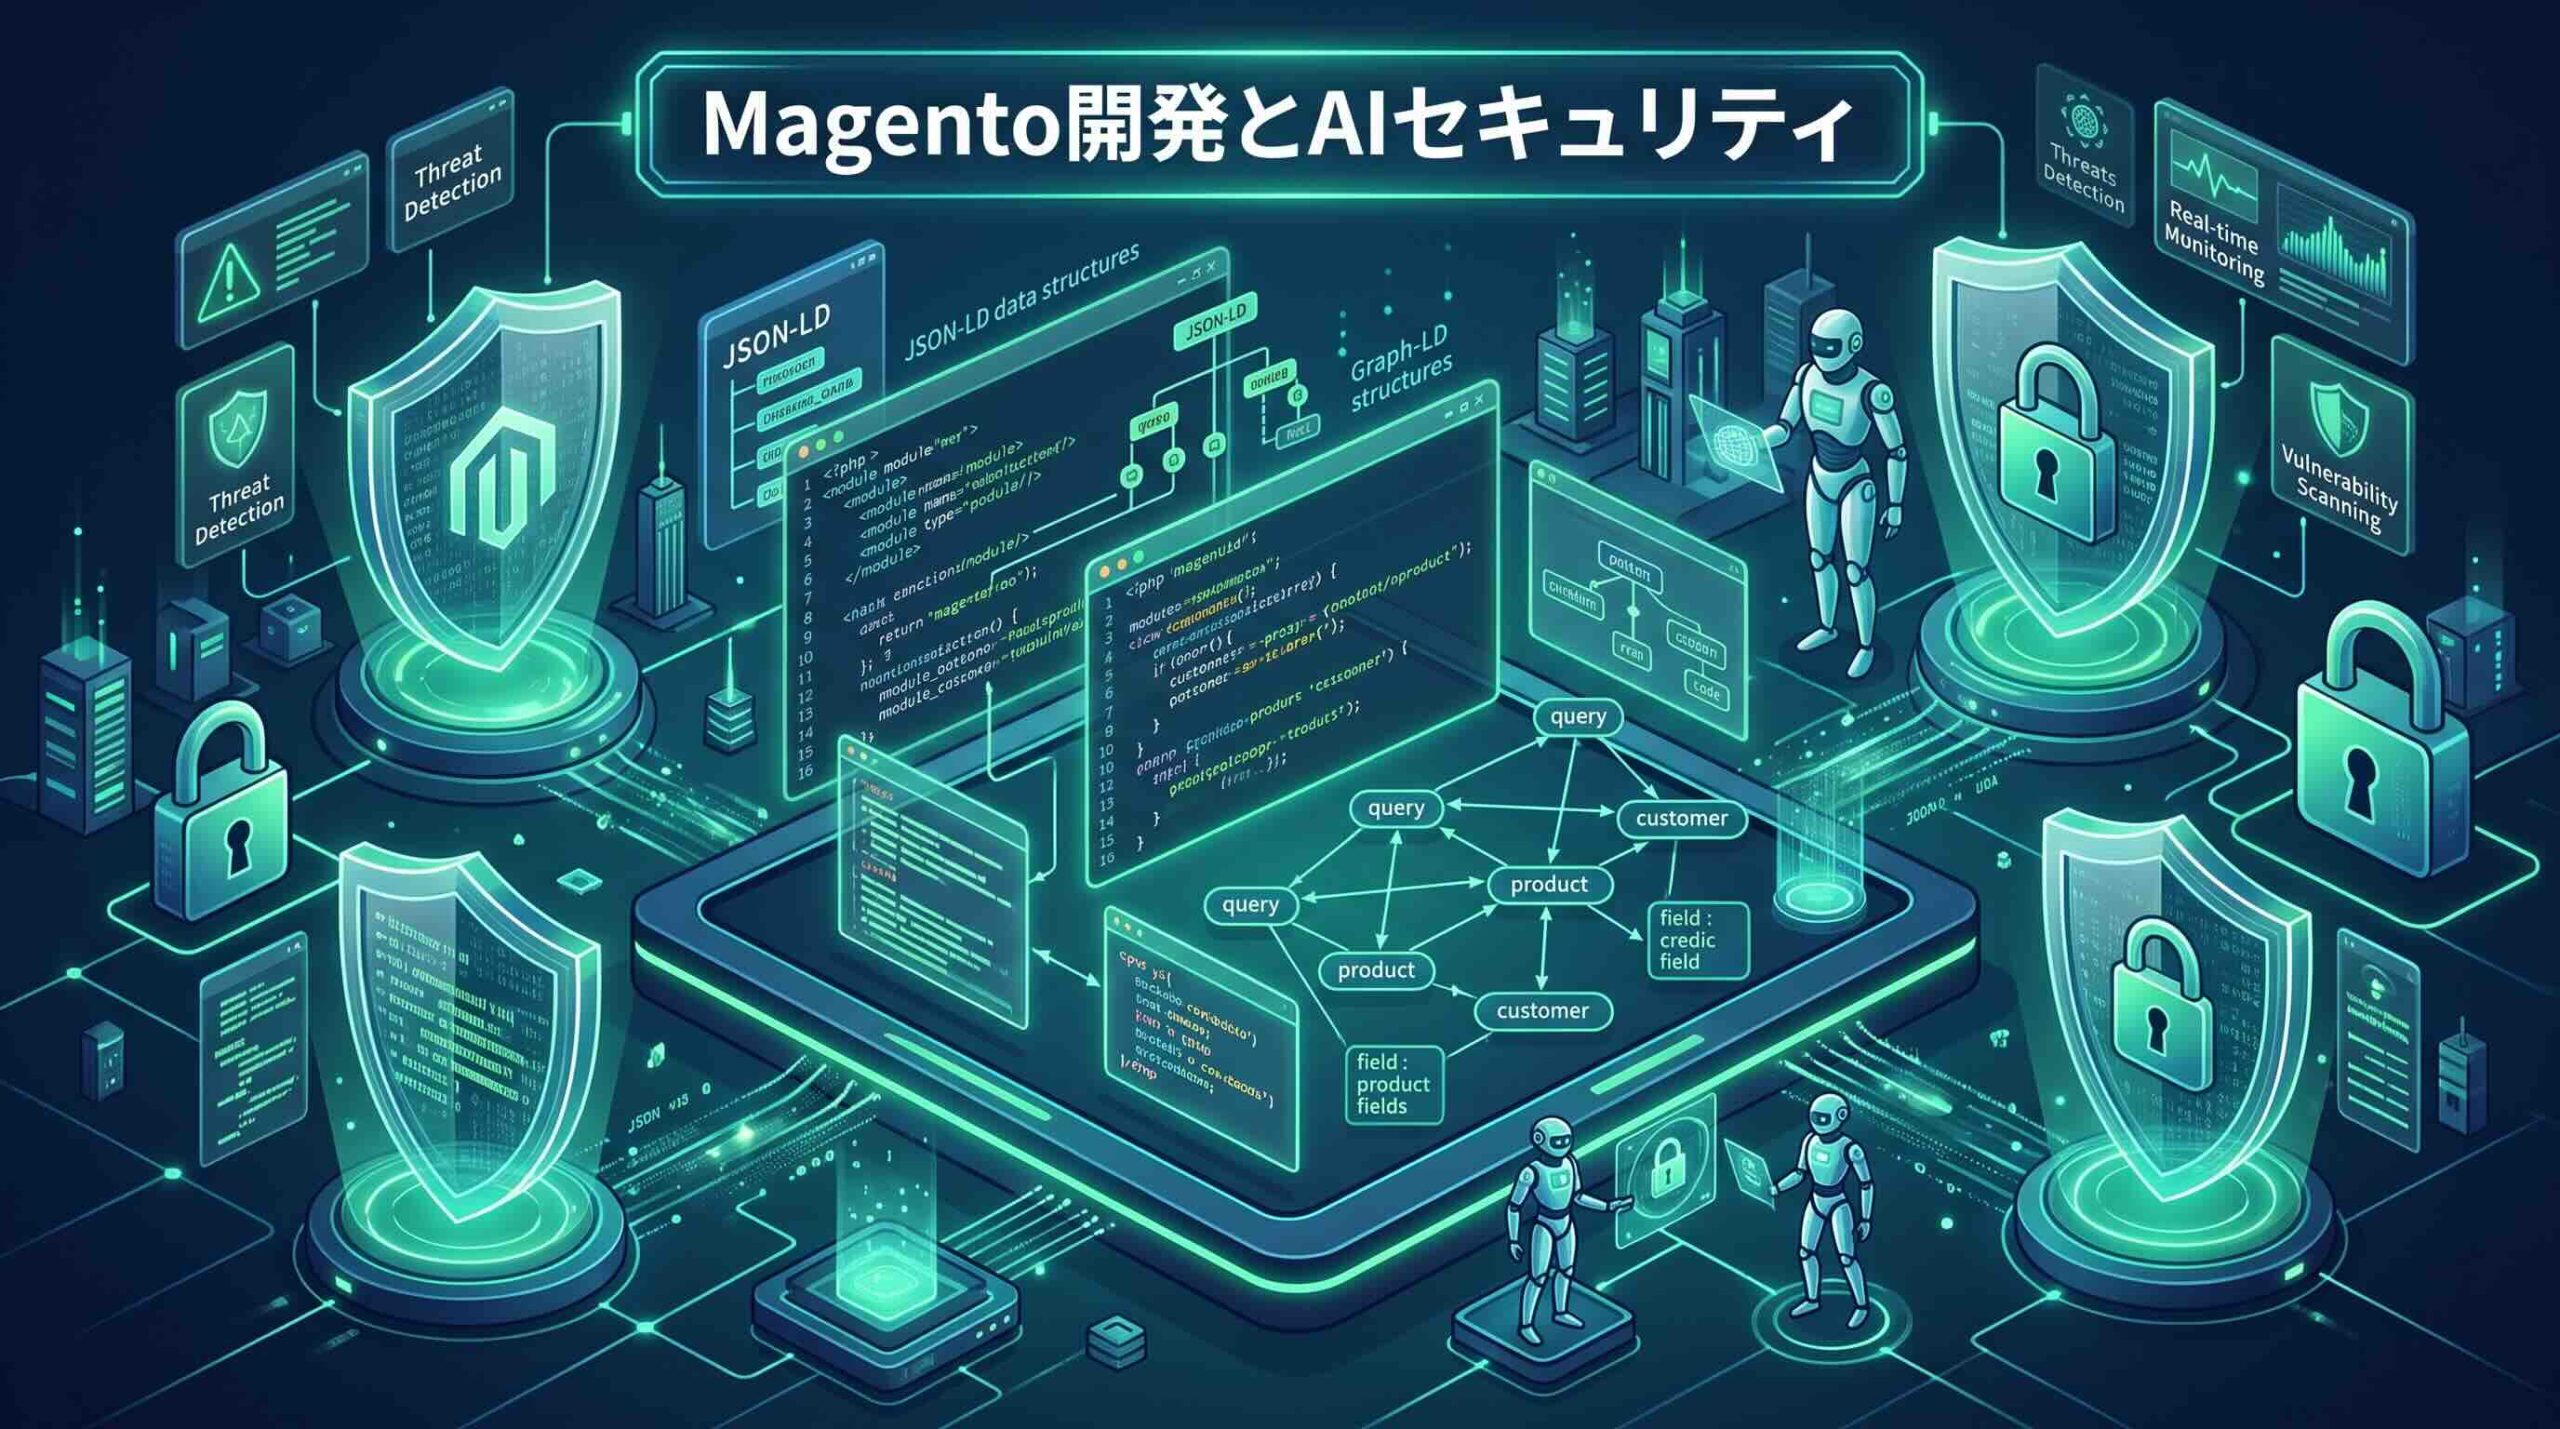
AIショッピングエージェントの急増に伴い、Magento2(Adobe Commerce)の開発現場に求められる要件が大きく変化しています。従来の「人間が見やすいUI/UXをHTML/CSSで組む」コーディングに加え、**「AIエージェントが機械判読しやすいデータ(AIO/GEO)を出力し、かつ悪質なシャドウAIの攻撃からサイトを保護する」**実装力が不可欠となっています。
本記事では、Magento2のコーダー・エンジニアに向けて、AIエージェント対応のための構造化データ(JSON-LD)・GraphQL実装と、AI時代の自動化攻撃(Agentic Fraud)を防ぐセキュリティ対策コードについて解説します。
1. Magentoコーダーに求められる「役割の変化」
フロントエンド開発およびモジュール実装において、従来のコーディング手法とAIエージェント時代の手法には明確な差が生まれています。
AIエージェントによるスクレイピングや自動注文の増加に伴い、GraphQLエンドポイントへのDOS攻撃やクエリの乱用(DoS via GraphQL)が急増しています。フロントエンドでCAPTCHAを仕込むだけではAPIを直接叩くボットを防げません。サーバーサイドおよびModuleレイヤーでの厳密なアクセストリートメントが必須です。
2. AIO対応:JSON-LDとGraphQLカスタム属性の実装
AIエージェントが商品スペック(パーツの適合車種、サイズ、価格、在庫)を正確に読み取れるよう、フロントエンド PWA / PHTMLテンプレートに埋め込むデータ構造を記述します。
① Schema.org (JSON-LD) のテンプレート実装例
Magento2の product/view/details.phtml や ViewModel にて、属性データ(EAV)を含めたJSON-LDを完全動的にレンダリングします。
<?php
/** @var \Magento\Catalog\Block\Product\View $block */
$_product = $block->getProduct();
$schemaData = [
    "@context" => "https://schema.org/",
    "@type" => "Product",
    "name" => $block->escapeHtml($_product->getName()),
    "sku" => $block->escapeHtml($_product->getSku()),
    "description" => $block->escapeHtml(strip_tags($_product->getDescription())),
    "offers" => [
        "@type" => "Offer",
        "priceCurrency" => "JPY",
        "price" => $_product->getFinalPrice(),
        "availability" => $_product->isAvailable() ? "https://schema.org/InStock" : "https://schema.org/OutOfStock"
    ]
];
if ($_product->getCompatibleModel()) {
    $schemaData["itemCondition"] = $block->escapeHtml($_product->getAttributeText('compatible_model'));
}
?>
<script type="application/ld+json">
<?= json_encode($schemaData, JSON_UNESCAPED_SLASHES | JSON_UNESCAPED_UNICODE | JSON_PRETTY_PRINT); ?>
</script>
② GraphQL Schema の拡張(schema.graphqls)
ヘッドレス構成やAIエージェント直接連携向けに、カスタム属性(適合車種など)を取得可能にするGraphQLスキーマ設定例です。
# app/code/Vendor/CatalogCustom/etc/schema.graphqls
interface ProductInterface {
    compatible_model: String @doc(description: "適合車種・型番データ") @resolver(class: "Vendor\\CatalogCustom\\Model\\Resolver\\CompatibleModel")
    spec_sheet_url: String @doc(description: "スペック詳細URL")
}
3. セキュリティ対策:シャドウAI・ボット攻撃の防御コーディング
AIエージェントによる大量スクレイピングや、悪質な自動注文(カードテスト攻撃等)からMagento2を守るための実装ポイントです。
① GraphQL クエリの複雑度・深さ制限(di.xml)
シャドウAIがネストされたGraphQLクエリを過剰に叩いてサーバーリソースを枯渇させる攻撃を防ぐため、深さ制御(Depth Limiting)を定義します。
<!-- app/code/Vendor/SecurityEnhance/etc/di.xml -->
<config xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xsi:noNamespaceSchemaLocation="urn:magento:framework:ObjectManager/etc/config.xsd">
    <type name="Magento\GraphQl\Model\Query\ComplexityProcessor">
        <arguments>
            <argument name="maxQueryComplexity" xsi:type="number">300</argument>
            <argument name="maxQueryDepth" xsi:type="number">5</argument>
        </arguments>
    </type>
</config>
② Nginx / Fastly レベルでのAIボットレート制限
アプリケーション層(PHP)にアクセスが達する前に、Webサーバー(Nginx等)でAIクローラーや過剰アクセスのIPを制限します。
# nginx.conf の設定例
limit_req_zone $binary_remote_addr zone=ai_agent_limit:10m rate=5r/s;

location /graphql {
    limit_req zone=ai_agent_limit burst=10 nodelay;
    try_files $uri $uri/ /index.php$is_args$args;
}
4. 次世代Magentoコーダーの実装ロードマップ
STEP 1:全主要ページ(PDP/PLP)の構造化データ(JSON-LD)検証
Rich Results TestやSchema Markup Validatorを用いて、商品属性(価格・在庫・型番)がエラーなくパースされるかチェックし、テンプレートの修正を行います。
STEP 2:APIエンドポイントのセキュリティ・堅牢化
GraphQL / REST APIに対するレート制限、クエリ深さ制限、およびカート追加・決済APIへのBot判定ロジック(reCAPTCHA v3 / Cloudflare Turnstile等の埋め込み)を実装します。
STEP 3:llm.txt の設置とVarnishキャッシュの最適化
ルートディレクトリに llm.txt を設置してサイト構造を明示するとともに、高頻度なAIクロールによる高負荷に耐えうる全ページキャッシュ(FPC)のヘッダー制御を実装します。
5. まとめ
AIエージェント時代におけるMagentoコーダー・エンジニアの役割は、単に「見た目通りに装飾・コンポーネント化する」領域を超え、**「AIが理解しやすい正確なデータ構造を出力し、かつ悪意あるボット攻撃を防ぐ安全なシステムを構築する」**ことへと進化しています。
高いデータ設計力とセキュリティ意識を兼ね備えたコーディングを実践し、次世代ECサイトの信頼性とパフォーマンスを支えていきましょう。
私達「Magento導入プロ集団」にお任せください
私達は、単にシステムを構築するだけの開発会社ではありません。
Magento のポテンシャルを200%引き出し、貴社の売上成長 (グロース) とシステムの安全運用に伴走するビジネスパートナーです。
Magentoの技術対応・セキュリティ改修・カスタム開発でお困りのエンジニア・事業者様へ:
- 「JSON-LDやGraphQLのカスタマイズ、AIO(AI最適化)対応のコーディングを依頼したい」
- 「GraphQLへの過剰リクエストや自動注文ボットへのセキュリティ対策を急ぎたい」
- 「自社のコーディングルールや開発リソースに不安があり、Magentoプロチームのサポートがほしい」
どんな些細な疑問でも構いません。まずは、私達に貴社の「理想のECシステム」をお聞かせください。