生成AIや自律型AIエージェントの劇的な進化は、サイバーセキュリティの構図を根底から変えてしまいました。現在、全世界のWebサイトやECプラットフォームで同時多発的に発生しているセキュリティブリーチ(不正侵入・データ漏洩)の背景にあるのは、「攻撃者側における圧倒的なコスト削減と試行回数の飛躍的増加」です。
高度化・高速化するAI攻撃に対し、防衛側にもAIの活用が不可欠ですが、そこに「魔法の特効薬」はありません。勝敗を分けるのは、パッチ適用、WAF運用、脆弱性診断という「地味な基本対策」を、AIを活用していかに自動で回し続けられるかです。本記事では、AI時代のセキュリティ本質と、事業者が取るべき現実的な防御戦略を解説します。
1. なぜ今、全世界でセキュリティブリーチが多発しているのか?
攻撃側と防衛側のバランスが大きく崩れた原因は、AIによる「攻撃の民主化と低コスト化」にあります。
AIによって攻撃コードの作成やターゲットの探索が完全自動化されたことで、悪意ある第三者は「1秒間に数万サイトへ攻撃を試行する」ことが可能になりました。攻撃側は100万回に1回侵入に成功すれば大利益を得られますが、守る側は100万回の試行をすべて防ぎ切らなければなりません。手作業による防衛運用は限界を迎えています。
2. 防御側のAI活用:華やかな技術ではなく「地味な基本」の自動化
AI時代のセキュリティと聞くと、「未知のサイバー攻撃をAIが自動で撃退する画期的な新技術」を想像しがちです。しかし現実には、**被害に遭うサイトの9割以上が「既知の脆弱性の未対策」や「設定不備」といった基本的な隙**を突かれています。
守る側がAIを導入すべき本当の目的は、**「パッチ適用」「WAF運用」「脆弱性診断」という当たり前の基本動作を、人間が追いつかないスピードでAIに回させること**にあります。
AIで高速回転させるべき「3つの地味な基本施策」
- ① セキュリティパッチの即時・自動適用(Patch Management)
ゼロデイ脆弱性が公開された際、AIを活用して依存関係やテストを自動実行し、影響範囲を特定した上で数時間以内に緊急パッチ(ホットフィックス)を適用できる体制を整える。 - ② WAF(Webアプリケーションファイアウォール)の自動チューニング
AIボットやスクレイピング、不審なパラメータ要求をリアルタイム解析し、WAFの遮断ルール(シグネチャ)をAIが自動生成・即座に反映させる。 - ③ 継続的・自動的な脆弱性診断(Continuous Vulnerability Scanning)
年1回の定期診断ではなく、コード改修やプラグイン更新のたびにAIエージェントが自動で疑似攻撃スキャンを行い、新たな脆弱性を即座に検知する。
3. 「地味な対策をAIで回す」運用サイクル
人間が手動で行っていた従来のセキュリティ管理を、AIエージェントと自動化パイプラインによってどのように進化させるべきかのイメージです。
STEP 1:脆弱性情報の検知とAI自動影響分析
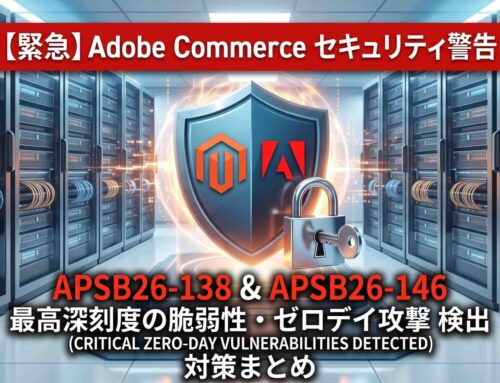
Adobe/Magentoや各ミドルウェアからセキュリティ情報(例:APSB通知)が出た瞬間、AIが自社システムのソースコードやサードパーティ製モジュールとの依存関係を比較分析し、修正優先度を自動判定します。
STEP 2:WAFによる即時一時防御(仮想パッチ)の展開
本番環境にセキュリティパッチを適用・テストするまでの「数時間〜数日間の無防備な時間」を埋めるため、WAF側へ攻撃パターンをブロックするカスタムルールをAIが自動生成して即時反映します。
STEP 3:自動回帰テストと分割パッチの高速適用
既存機能(決済やカートなど)を壊さないよう、影響のあるモジュール単位でパッチを自動抽出し、CI/CD環境でAIが自動テストを実行後、本番へ安全に自動デプロイします。
4. まとめ:防衛の成否は「自動化の徹底」で決まる
AIによる全世界的なセキュリティブリーチ(大規模侵入)の波は、もはや「攻撃を受けないように祈る」だけでは防げません。攻撃側がAIで圧倒的な低コスト化と高速化を実現している以上、**守る側も「地味な基本対策」をAIで徹底的に自動化・高速化し、スキを一切作らない運用**を確立するしかありません。
* **パッチ適用を放置しない(数時間単位のスピード対応)**
* **WAFを導入し、ルール更新をAIで自動化する**
* **コード更新のたびに自動で診断・検証を回す**
特別なマジックを探すのではなく、この3つの基本をAIの力で完璧に回し続けることこそが、AI時代における最強のセキュリティ戦略となります。
私達「Magento導入プロ集団」にお任せください
私達は、単にシステムを構築するだけの開発会社ではありません。
Magento のポテンシャルを200%引き出し、貴社の売上成長 (グロース) とシステムの安全運用に伴走するビジネスパートナーです。
AI時代のセキュリティ運用・自動化でお困りの企業様へ:
- 「頻発する脆弱性に対し、パッチ適用やWAF運用を自動化・迅速化したい」
- 「AIボットによる連続アクセスやカードテスト攻撃を未然に遮断したい」
- 「保守体制が手動のままで、ゼロデイ攻撃への対応スピードに不安がある」
どんな些細な疑問でも構いません。まずは、私達に貴社の「理想のECセキュリティ」をお聞かせください。